تحليلات
سطح الهجوم الخارجي، النقطة العمياء لدى المؤسسات
مواقع مزيفة بألوان أحد البنوك، وكلمات مرور موظفين معروضة للبيع على الويب المظلم، وحسابات مزيفة لمسؤولين: جزء متزايد من الهجمات السيبرانية يُحضَّر خارج نظام معلومات المؤسسات. ومع شريكها CTM360، تقترح GSS على المؤسسات التشادية مراقبة هذه المنطقة والتحرك فيها.
ISSA Mahamat Saleh Khalifa، مدير نظم المعلومات في GSS نُشر في 5 دقائق قراءة
ما يراه المهاجم وتجهله المؤسسة
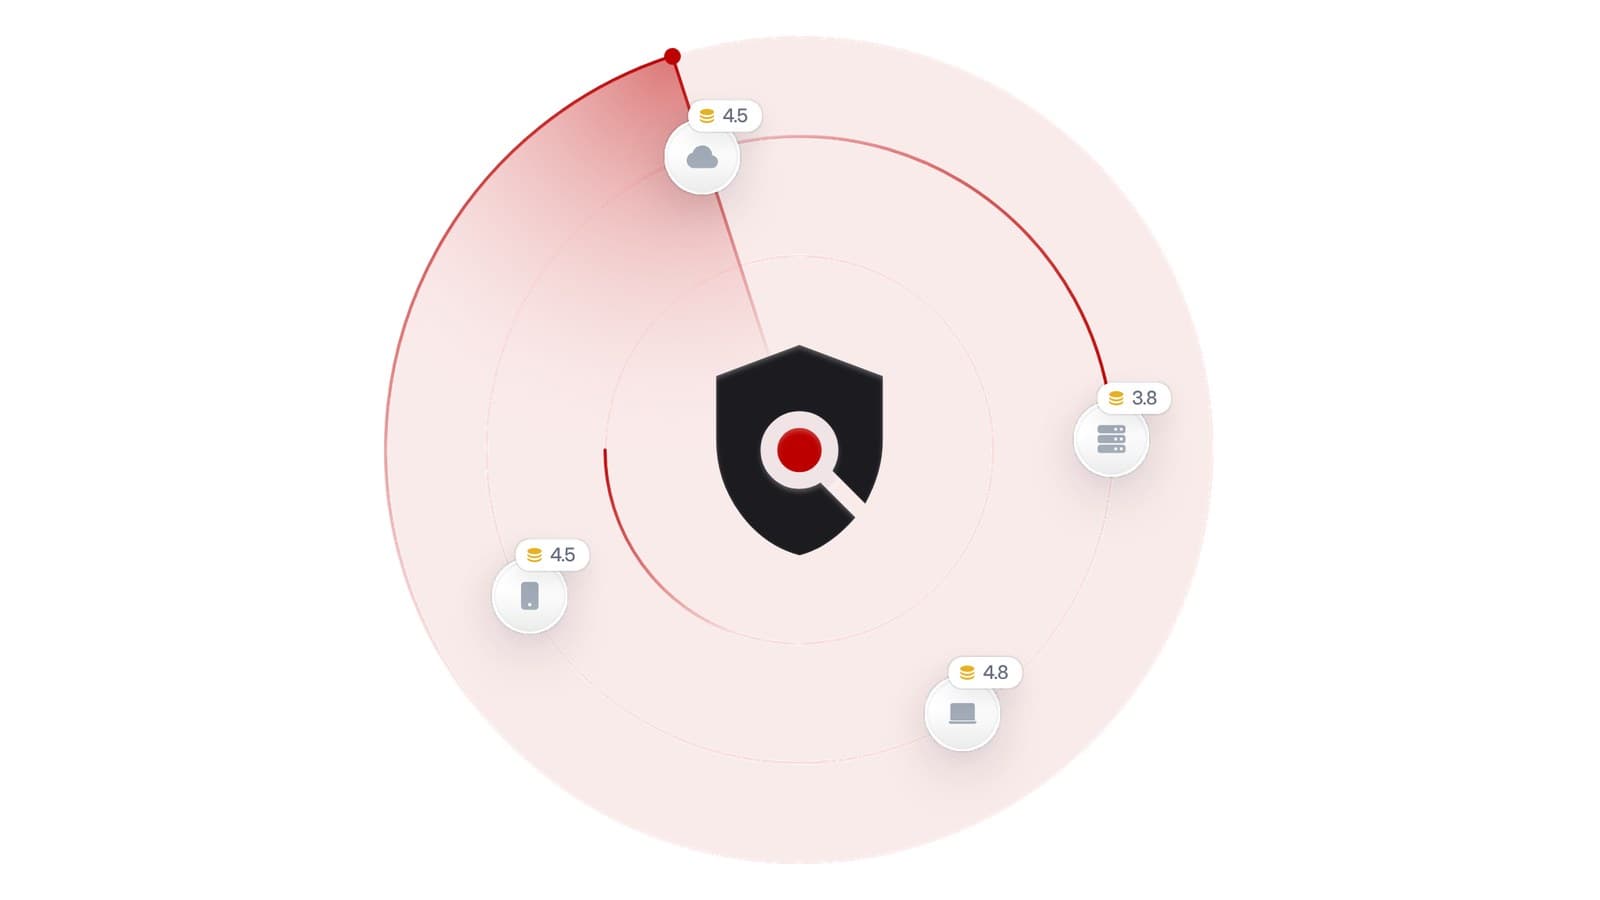
تحمي الجدران النارية ومضادات الفيروسات ومراكز العمليات الأمنية ما يوجد داخل الشبكة. لكن قبل الهجوم، يراقب المجرم السيبراني ما هو مرئي من الخارج: المواقع الإلكترونية، والخوادم المكشوفة على الإنترنت، وأسماء النطاقات، والحسابات على شبكات التواصل الاجتماعي، والمعلومات التي ينشرها الموظفون.
يشكّل هذا المجموع سطح الهجوم الخارجي. وهو يتسع مع كل خدمة جديدة عبر الإنترنت، وكل مزود متصل، وكل تطبيق محمول. ونادراً ما يخضع لمراقبة مستمرة.
ثلاثة تهديدات تُحضَّر خارج أسواركم
1. النطاقات المزيفة ومواقع التصيد. يكفي اسم نطاق قريب من اسمكم، بفارق حرف واحد، لإنشاء نسخة من موقعكم أو بوابة عملائكم. فيُدخل العملاء بيانات دخولهم ظناً منهم أنهم لديكم. وبالنسبة لبنك أو مشغّل، يكون الضرر مالياً ويمس السمعة أيضاً.
2. تسرب بيانات الدخول. كلمات مرور موظفين سُرقت من موقع آخر، وقواعد بيانات تُعاد بيعها في المنتديات، ووصول إلى الشبكات الافتراضية الخاصة يعرضه وسطاء: تتداول هذه المعلومات على الويب العميق والمظلم، وغالباً قبل اكتشاف أي اختراق بوقت طويل.
3. الحسابات المزيفة وانتحال العلامة التجارية. حسابات مزيفة للمدير العام على شبكات التواصل، وصفحات توظيف وهمية، وتطبيقات مزيفة باسم المؤسسة: تُستخدم لخداع العملاء أو الشركاء أو الموظفين.
وتضاف إلى هذه التهديدات الثغرات الخاصة بالأصول المكشوفة: خوادم منسية، وشهادات منتهية الصلاحية، وخدمات سيئة الإعداد، وكلها مداخل سهلة للمهاجم.
استعادة السيطرة: المراقبة والكشف والتحييد
تعتمد حماية سطح الهجوم الخارجي على ثلاثة إجراءات:
- الجرد المستمر لجميع الأصول المرئية من الإنترنت، بما فيها تلك التي نسيتها المؤسسة.
- مراقبة الويب الظاهر والعميق والمظلم لرصد التهديدات التي تستهدف المؤسسة وعلاماتها التجارية ومسؤوليها.
- التحرك بسرعة: طلب إزالة الموقع أو الحساب المزيف قبل أن يوقع ضحايا.
CTM360، منصة مخصصة للتهديدات الخارجية
CTM360 منصة تعمل بنمط البرمجيات كخدمة (SaaS)، تجمع في أداة واحدة إدارة سطح الهجوم الخارجي، والحماية من المخاطر الرقمية، والاستخبارات حول التهديدات. وتقوم على لبنتين رئيسيتين:
- HackerView لسطح الهجوم الخارجي. يكتشف تلقائياً الأصول الرقمية للمؤسسة، ويحدد ثغراتها وأخطاء إعدادها ونقاط انكشافها، ويصدر تقييماً للمخاطر. ويتم رسم الخريطة بطريقة سلبية، دون أي تركيب ولا أي أثر على الأنظمة. كما تتيح الأداة نفسها متابعة سطح الهجوم لدى الموردين والشركاء، أي المخاطر المرتبطة بالأطراف الثالثة.
- CyberBlindspot للحماية من المخاطر الرقمية. يراقب الويب الظاهر والعميق والمظلم ويغطي أكثر من 40 نوعاً من التهديدات التي تستهدف المؤسسة وعلاماتها التجارية ومسؤوليها. كما يشمل خدمات إزالة المحتويات الاحتيالية، مدعومة بشبكة عالمية من الروابط مع مسجلي النطاقات ومزودي الاستضافة.
تحظى CTM360 باعتراف محللي القطاع: فقد صنفتها Forrester عام 2018 ضمن أبرز 14 جهة عالمية في مجال الحماية من المخاطر الرقمية، وذكرتها Gartner عام 2021 كمزود لحلول الحماية من المخاطر الرقمية وإدارة سطح الهجوم الخارجي.
لمن يتوجه هذا الحل؟
يهم هذا النهج بالأولوية:
- البنوك والمؤسسات المالية، الأهداف المفضلة للتصيد وانتحال العلامات التجارية؛
- مشغلي الاتصالات والنقود عبر الهاتف المحمول؛
- الإدارات والمؤسسات العمومية، التي تُقلَّد مواقعها ومسؤولوها بانتظام؛
- الشركات الكبرى المعرضة لاحتيال انتحال صفة المدير والتوظيف الوهمي.
نهج GSS
ترافق GSS المؤسسات التشادية في إرساء هذه المراقبة:
- تقييم أولي لسطح الهجوم الخارجي؛
- نشر منصة CTM360 وضبطها؛
- تحليل التنبيهات ومتابعة طلبات الإزالة؛
- الدمج مع مركز العمليات الأمنية للمؤسسة إن وُجد.
في الختام
لا نحمي جيداً إلا ما نراه. ومراقبة سطح الهجوم الخارجي تعني النظر إلى مؤسستكم بعين المهاجم، والتحرك قبله.
هل تريدون معرفة ما يراه المهاجم من مؤسستكم؟ يقترح عليكم خبراء GSS تقييماً أولياً لسطح الهجوم الخارجي. تواصلوا معنا.