تحليلات
الأمن السيبراني: لماذا نتدرب على الهجوم قبل وقوعه
في مواجهة الهجمات السيبرانية، لا تكفي التكنولوجيا وحدها: فالفرق هي التي تكتشف وتحلل وتتصرف. ولإعدادها، تقترح GSS على المؤسسات التشادية التدريب بالمحاكاة مع شريكها CYBER RANGES، وهي منصة تعيد إنتاج هجمات واقعية في بيئة خالية من المخاطر.
ISSA Mahamat Saleh Khalifa، مدير نظم المعلومات في GSS نُشر في 5 دقائق قراءة
الهجوم لا يترك وقتاً للتعلم
عند وقوع حادث، كل دقيقة لها قيمتها. من يعزل الخادم المخترَق؟ من يُبلغ الإدارة؟ هل يجب قطع الاتصال مع أحد الشركاء؟ المؤسسات التي تكتشف هذه الأسئلة في خضم الأزمة تهدر وقتاً ثميناً.
يتدرب رجال الإطفاء والطيارون بانتظام في ظروف واقعية. والأمن السيبراني يتبع المنطق نفسه: فالفريق الذي واجه هجوماً محاكى من قبل يتصرف بسرعة وثقة أكبر أمام هجوم حقيقي.
ما هو الميدان السيبراني (Cyber Range)؟
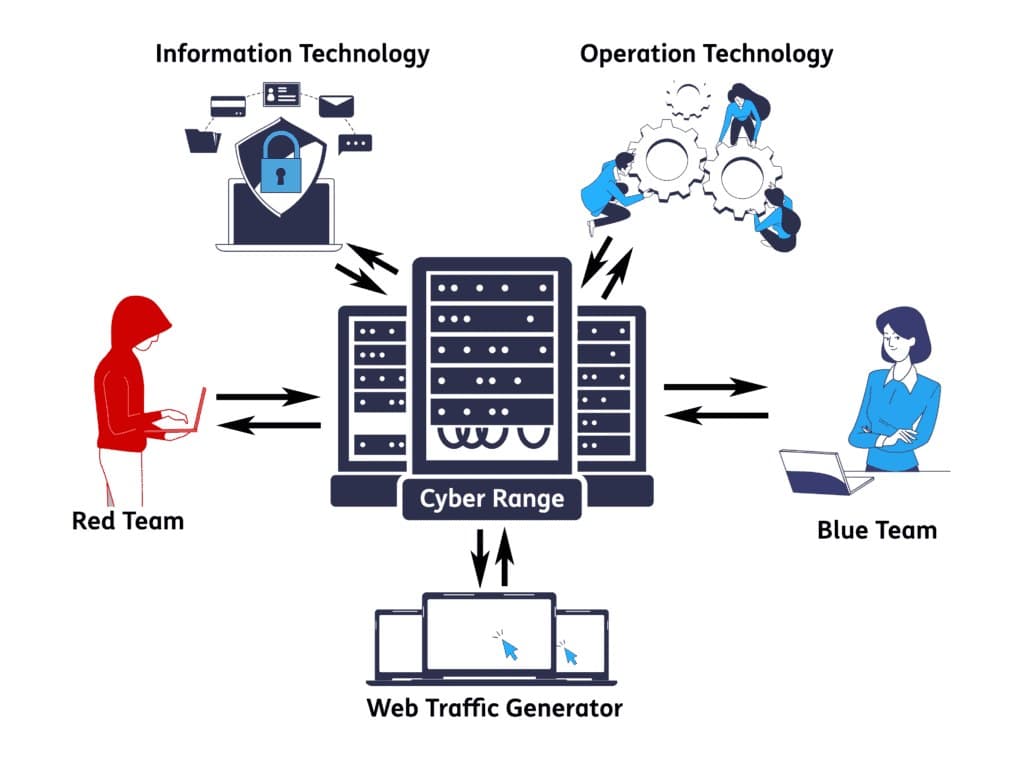
الميدان السيبراني هو ميدان رماية رقمي. يعيد إنشاء نظام معلومات كامل، بخوادمه وشبكاته ومحطات عمله، وعند الحاجة معداته الصناعية. وتُطلق فيه سيناريوهات هجوم: برامج فدية، واختراق، وسرقة بيانات.
على المشاركين اكتشاف الهجوم وتحليله واحتواؤه، دون أي خطر على أنظمة الإنتاج. وفي نهاية التمرين، يُقاس أداؤهم فردياً وجماعياً.
ما يقدمه التدريب للمؤسسات
- ردود فعل مكتسبة قبل الأزمة. تتعلم الفرق التصرفات الصحيحة في ظروف قريبة من الواقع.
- إجراءات توضع على المحك. تُختبر خطط الاستجابة للحوادث وتُصحَّح قبل الحاجة إليها.
- تقييم موضوعي للكفاءات. تتيح النتائج تحديد احتياجات التدريب وتوجيه الاستثمارات.
- حل لندرة الكفاءات. في تشاد، المحللون ذوو الخبرة في الأمن السيبراني قليلون. وتتيح المحاكاة تكوين المواهب المحلية بشكل أسرع.
CYBER RANGES، مرجع دولي
CYBER RANGES شركة متخصصة في بيئات المحاكاة السيبرانية، حاضرة في قبرص والولايات المتحدة والمملكة المتحدة وكينيا وإستونيا. وقد وفّرت السيناريوهات التقنية لتمارين Global CyberDrill لعامي 2024 و2025 التابعة للاتحاد الدولي للاتصالات، وكالة الأمم المتحدة المتخصصة في تكنولوجيا المعلومات والاتصالات.
تستند سيناريوهاتها إلى MITRE ATT&CK، الإطار الدولي لتقنيات الهجوم. ويمكن استخدام المنصة عند الطلب، أو في بيئة خاصة مستضافة، أو تركيبها في الموقع، أو في صيغة محمولة، مما يكيّفها مع قيود كل مؤسسة.
لمن يتوجه هذا العرض؟
- الإدارات وفرق الاستجابة للحوادث (CERT وCSIRT)؛
- البنوك والمؤسسات المالية؛
- مشغلو الاتصالات والبنى التحتية الحيوية؛
- قوات الدفاع والأمن؛
- الجامعات والمدارس التي تكوّن خبراء الأمن السيبراني في المستقبل.
نهج GSS
ترافق GSS المؤسسات التشادية من البداية إلى النهاية:
- تحديد أهداف التدريب؛
- اختيار نمط النشر؛
- ملاءمة السيناريوهات مع الواقع المحلي؛
- تنظيم التمارين ومتابعة تقدم الفرق.
في الختام
لم يعد السؤال هو هل ستتعرض مؤسسة ما للهجوم، بل هل ستكون فرقها مستعدة. فالتدرب قبل الهجوم يحوّل الأزمة إلى تمرين مألوف بدلاً من اكتشاف مؤلم.
هل ترغبون في تقييم جاهزية فرقكم أو تنظيم تمرين للدفاع السيبراني؟ تواصلوا مع خبراء GSS.