Analyses
La surface d’attaque externe, angle mort des organisations
Faux sites aux couleurs d’une banque, mots de passe de collaborateurs en vente sur le dark web, faux comptes de dirigeants : une partie croissante des cyberattaques se prépare hors du système d’information des organisations. Avec son partenaire CTM360, GSS propose aux organisations tchadiennes de surveiller cette zone et d’y agir.
ISSA Mahamat Saleh Khalifa, Directeur des Systèmes d’Information, GSS Publié le 5 min de lecture
Ce que voit l’attaquant, et que l’organisation ignore
Les pare-feux, antivirus et SOC protègent ce qui se trouve à l’intérieur du réseau. Mais avant d’attaquer, un cybercriminel observe ce qui est visible de l’extérieur : sites web, serveurs exposés sur internet, noms de domaine, comptes sur les réseaux sociaux, informations publiées par les collaborateurs.
Cet ensemble forme la surface d’attaque externe. Elle s’étend à chaque nouveau service en ligne, chaque prestataire connecté et chaque application mobile. Et elle est rarement surveillée en continu.
Trois menaces qui se préparent hors de vos murs
1. Les faux domaines et sites de phishing. Un nom de domaine proche du vôtre, à une lettre près, suffit pour créer une copie de votre site ou de votre portail client. Les clients y saisissent leurs identifiants, croyant être chez vous. Pour une banque ou un opérateur, le préjudice est financier et réputationnel.
2. Les fuites d’identifiants. Mots de passe de collaborateurs dérobés sur un autre site, bases de données revendues sur des forums, accès VPN proposés par des intermédiaires : ces informations circulent sur le deep et le dark web, souvent bien avant qu’une intrusion ne soit détectée.
3. Les faux comptes et l’usurpation de marque. Faux profils du directeur général sur les réseaux sociaux, fausses pages de recrutement, fausses applications au nom de l’organisation : ils servent à tromper les clients, les partenaires ou les collaborateurs.
À ces menaces s’ajoutent les failles propres aux actifs exposés : serveurs oubliés, certificats expirés, services mal configurés, autant de portes d’entrée faciles pour un attaquant.
Reprendre le contrôle : surveiller, détecter, neutraliser
Protéger sa surface d’attaque externe repose sur trois actions :
- Inventorier en continu tous les actifs visibles depuis internet, y compris ceux que l’organisation a oubliés.
- Surveiller le web visible, le deep et le dark web pour repérer les menaces qui visent l’organisation, ses marques et ses dirigeants.
- Agir vite : demander le retrait d’un faux site ou d’un faux compte avant qu’il ne fasse des victimes.
CTM360, une plateforme dédiée à la menace externe
CTM360 est une plateforme en mode SaaS qui réunit dans un seul outil la gestion de la surface d’attaque externe, la protection contre les risques numériques et le renseignement sur les menaces. Elle repose sur deux briques principales :
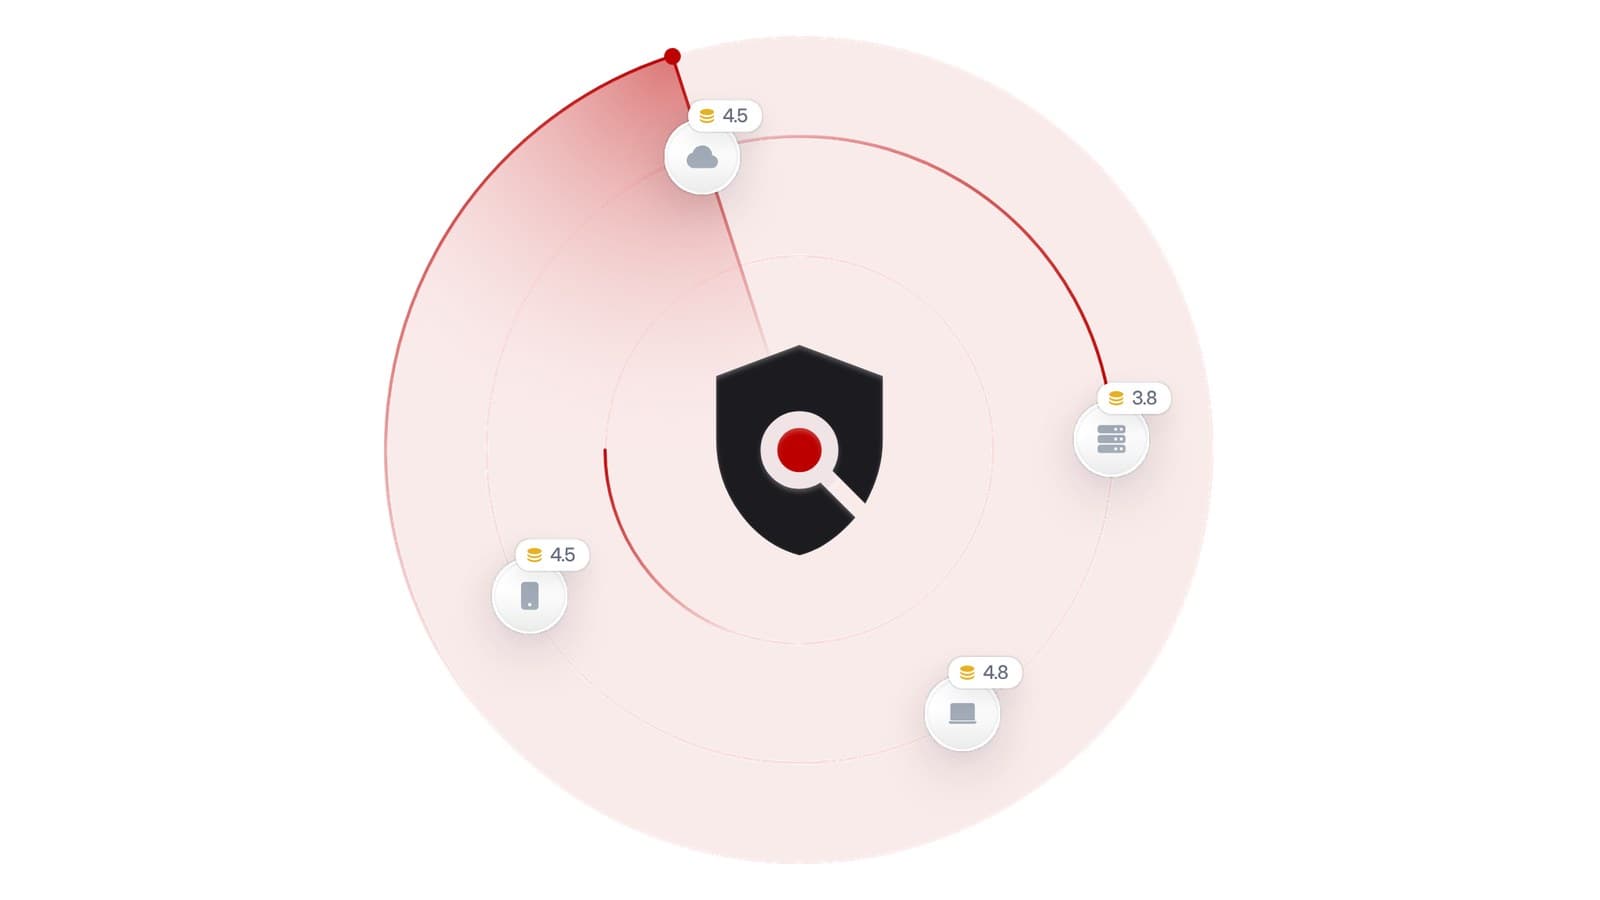
- HackerView, pour la surface d’attaque externe. Il découvre automatiquement les actifs numériques de l’organisation, identifie leurs vulnérabilités, mauvaises configurations et expositions, et produit une note de risque. La cartographie est réalisée de façon passive, sans aucune installation ni impact sur les systèmes. Le même outil permet de suivre la surface d’attaque des fournisseurs et partenaires, donc le risque lié aux tiers.
- CyberBlindspot, pour la protection contre les risques numériques. Il surveille le web visible, le deep et le dark web et couvre plus de 40 types de menaces visant l’organisation, ses marques et ses dirigeants. Il comprend aussi des services de retrait des contenus frauduleux, appuyés par un réseau mondial de liens avec les registraires et les hébergeurs.
CTM360 est reconnue par les analystes du secteur : Forrester l’a citée en 2018 parmi les 14 principaux acteurs mondiaux de la protection contre les risques numériques, et Gartner l’a mentionnée en 2021 comme fournisseur de solutions de protection des risques numériques et de gestion de la surface d’attaque externe.
Pour qui ?
Cette approche concerne en priorité :
- les banques et établissements financiers, cibles privilégiées du phishing et de l’usurpation de marque ;
- les opérateurs de télécommunications et de mobile money ;
- les administrations et institutions publiques, dont les sites et dirigeants sont régulièrement imités ;
- les grandes entreprises exposées à la fraude au président et aux faux recrutements.
L’approche GSS
GSS accompagne les organisations tchadiennes dans la mise en place de cette surveillance :
- évaluation initiale de la surface d’attaque externe ;
- déploiement et paramétrage de la plateforme CTM360 ;
- analyse des alertes et suivi des demandes de retrait ;
- intégration avec le SOC de l’organisation, lorsqu’il existe.
En conclusion
On ne protège bien que ce que l’on voit. Surveiller sa surface d’attaque externe, c’est regarder son organisation avec les yeux de l’attaquant, et agir avant lui.
Vous voulez savoir ce qu’un attaquant voit de votre organisation ? Les experts de GSS vous proposent une première évaluation de votre surface d’attaque externe. Contactez-nous.