Analyses
Cybersécurité : pourquoi s’entraîner à l’attaque avant qu’elle n’arrive
Face aux cyberattaques, la technologie ne suffit pas : ce sont les équipes qui détectent, analysent et réagissent. Pour les préparer, GSS propose aux organisations tchadiennes l’entraînement par la simulation avec son partenaire CYBER RANGES, une plateforme qui reproduit des attaques réalistes dans un environnement sans risque.
ISSA Mahamat Saleh Khalifa, Directeur des Systèmes d’Information, GSS Publié le 5 min de lecture
Une attaque ne laisse pas le temps d’apprendre
Lors d’un incident, chaque minute compte. Qui isole le serveur compromis ? Qui informe la direction ? Faut-il couper la connexion avec un partenaire ? Les organisations qui découvrent ces questions pendant la crise perdent un temps précieux.
Les sapeurs-pompiers ou les pilotes s’entraînent régulièrement en conditions réelles. La cybersécurité suit la même logique : une équipe qui a déjà affronté une attaque simulée réagit plus vite et plus sûrement face à une attaque réelle.
Qu’est-ce qu’un cyber range ?
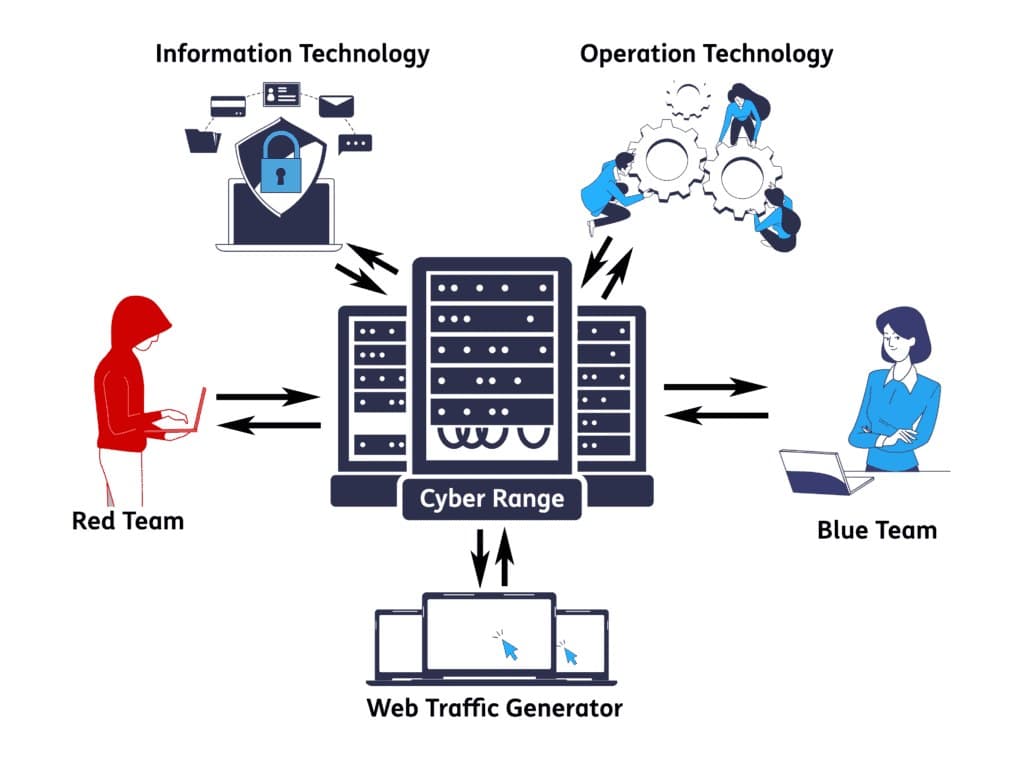
Un cyber range est un champ de tir numérique. Il reproduit un système d’information complet, avec ses serveurs, réseaux, postes de travail et, si besoin, ses équipements industriels. Des scénarios d’attaque y sont lancés : rançongiciel, intrusion, vol de données.
Les participants doivent détecter l’attaque, l’analyser et la contenir, sans aucun risque pour les systèmes de production. À la fin de l’exercice, leurs performances sont mesurées, individuellement et en équipe.
Ce que l’entraînement apporte aux organisations
- Des réflexes acquis avant la crise. Les équipes apprennent les bons gestes dans des conditions proches du réel.
- Des procédures mises à l’épreuve. Les plans de réponse aux incidents sont testés et corrigés avant d’être nécessaires.
- Une évaluation objective des compétences. Les résultats permettent d’identifier les besoins de formation et de cibler les investissements.
- Une réponse à la rareté des profils. Au Tchad, les analystes cybersécurité expérimentés sont peu nombreux. La simulation permet de former plus vite les talents locaux.
CYBER RANGES, une référence internationale
CYBER RANGES est une entreprise spécialisée dans les environnements de simulation cyber, présente à Chypre, aux États-Unis, au Royaume-Uni, au Kenya et en Estonie. Elle a notamment fourni les scénarios techniques des Global CyberDrill 2024 et 2025 de l’Union internationale des télécommunications (UIT), l’agence des Nations unies spécialisée dans les technologies de l’information et de la communication.
Ses scénarios s’appuient sur MITRE ATT&CK, le référentiel international des techniques d’attaque. La plateforme peut être utilisée à la demande, dans un environnement privé hébergé, installée sur site ou sous forme portable, ce qui l’adapte aux contraintes de chaque organisation.
À qui s’adresse cette offre ?
- les administrations et les équipes de réponse aux incidents (CERT, CSIRT) ;
- les banques et établissements financiers ;
- les opérateurs de télécommunications et les infrastructures critiques ;
- les forces de défense et de sécurité ;
- les universités et écoles qui forment les futurs experts en cybersécurité.
L’approche GSS
GSS accompagne les organisations tchadiennes de bout en bout :
- définition des objectifs de formation ;
- choix du mode de déploiement ;
- adaptation des scénarios aux réalités locales ;
- organisation des exercices et suivi des progrès des équipes.
En conclusion
La question n’est plus de savoir si une organisation sera attaquée, mais si ses équipes seront prêtes. S’entraîner avant l’attaque, c’est transformer la crise en exercice connu plutôt qu’en découverte douloureuse.
Vous souhaitez évaluer la préparation de vos équipes ou organiser un exercice de cyberdéfense ? Contactez les experts de GSS.