تحليلات
كيف يُبنى مركز عمليات أمنية مصرفي في تشاد
لا يُشترى مركز العمليات الأمنية المصرفي جاهزاً: بل يُبنى على مراحل، انطلاقاً من المخاطر الخاصة بكل بنك. إليكم النهج الذي توصي به GSS المؤسسات المالية التشادية.
Cyril KOSSADI KLAMADJI، مسؤول تقنية المعلومات ومصمم الحلول في GSS نُشر في 7 دقائق قراءة
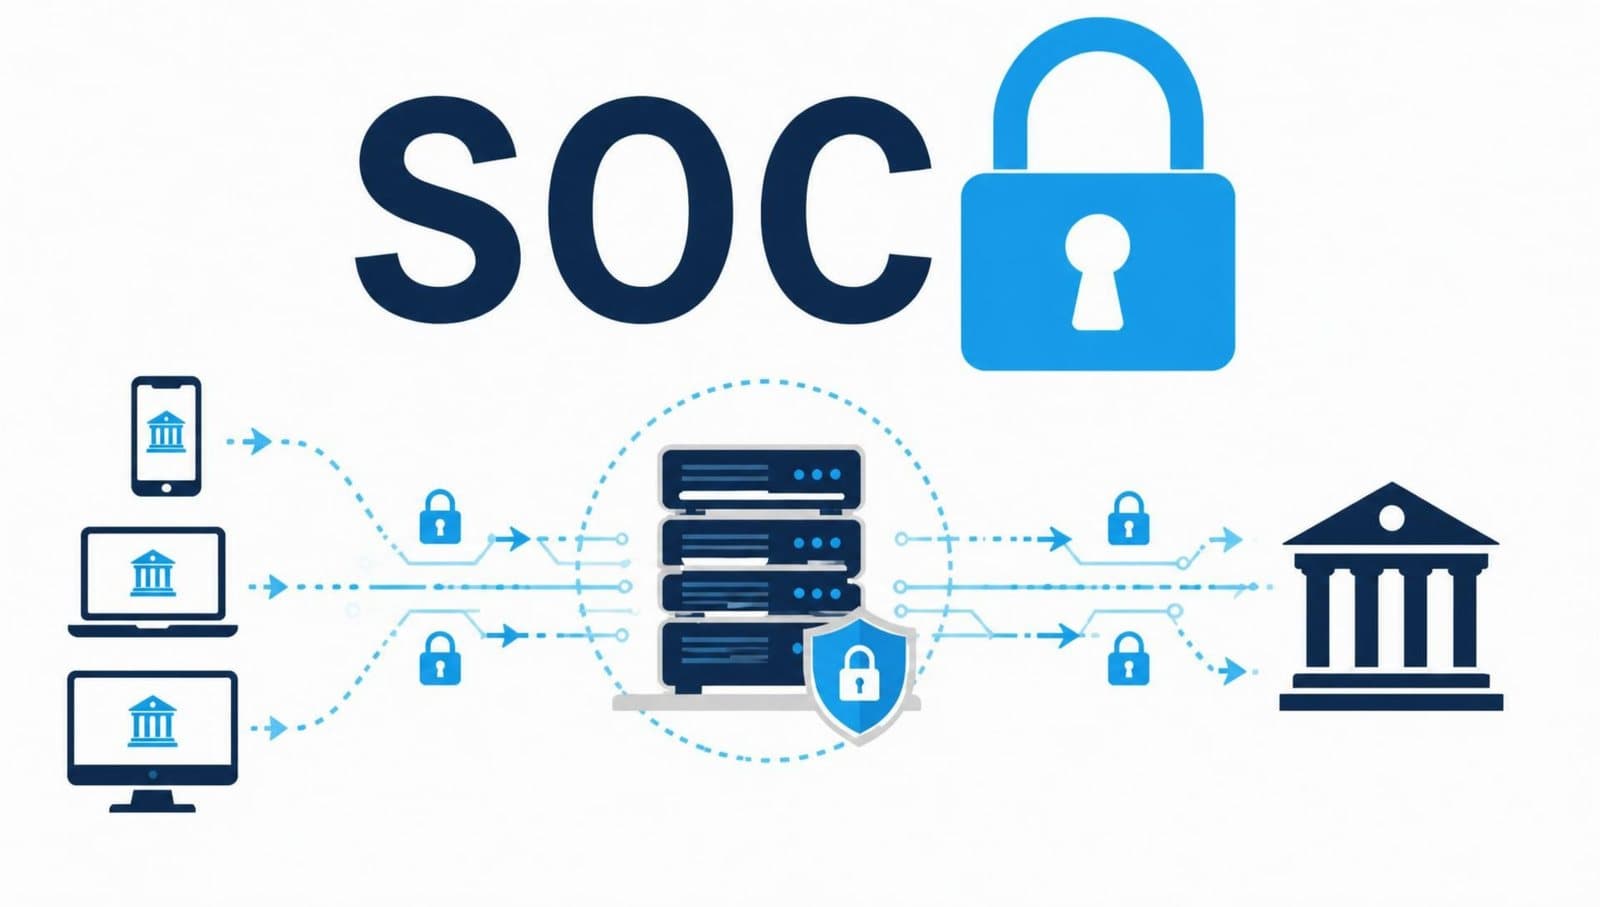
تعيش البنوك التشادية تسارعاً رقمياً غير مسبوق: الخدمات المصرفية عبر الإنترنت، والتطبيقات المحمولة، والبطاقات القابلة للتشغيل البيني، والمدفوعات الفورية، والربط بخدمات النقود عبر الهاتف المحمول. وكل قناة جديدة تفتح أيضاً باباً جديداً أمام المهاجمين.
أمام هذا الواقع، لم تعد الجدران النارية ومضادات الفيروسات كافية. يجب أن يكون البنك قادراً على رؤية ما يجري في نظام معلوماته، واكتشاف الهجوم أثناء وقوعه، والتصدي له في غضون دقائق، ليلاً ونهاراً. وهذا بالضبط دور مركز العمليات الأمنية (SOC).
سياق يجعل مركز العمليات الأمنية أمراً لا غنى عنه
يُعدّ القطاع المصرفي الهدف المفضل لمجرمي الإنترنت، في وسط أفريقيا كما في غيرها. والسيناريوهات الأكثر شيوعاً معروفة:
- احتيال البطاقات والمعاملات: اختراق البطاقات، وتحويل مسارات الدفع، وإساءة استخدام واجهات الربط مع مشغلي النقود عبر الهاتف المحمول.
- التصيد الاحتيالي وانتحال الهوية الذي يستهدف العملاء والموظفين على حد سواء، وغالباً ما يكون الخطوة الأولى في اختراق أوسع.
- برامج الفدية القادرة على شلّ النظام المصرفي الأساسي والوكالات لعدة أيام.
- التهديدات الداخلية: حسابات ذات صلاحيات واسعة غير مضبوطة جيداً، ومزودو خدمات يتمتعون بوصول عن بُعد.
- الهجمات على أنظمة الدفع بين البنوك، التي يتجاوز أثرها بنكاً واحداً.
ويدفع الإطار التنظيمي في الاتجاه نفسه. فعلى المستوى الإقليمي، ينتظر بنك دول وسط أفريقيا (BEAC) واللجنة المصرفية لوسط أفريقيا (COBAC) من المؤسسات التحكم في مخاطرها التشغيلية والمعلوماتية، كما تفرض قابلية التشغيل البيني النقدي في المجموعة الاقتصادية والنقدية لوسط أفريقيا (CEMAC) على كل مشارك مستوى أمان يليق بالمنظومة. وعلى المستوى الوطني، يضع الإطار التشادي للأمن السيبراني وحماية البيانات الشخصية، الذي تحمله على وجه الخصوص الوكالة الوطنية لأمن المعلومات والمصادقة الإلكترونية (ANSICE)، اكتشاف الحوادث وإدارتها في صميم التزامات المشغلين الحساسين.
وبعبارة أخرى، لم يعد السؤال هو هل يلزم مركز عمليات أمنية، بل كيف يُبنى بطريقة واقعية ومستدامة.
ما هو مركز العمليات الأمنية المصرفي؟
مركز العمليات الأمنية هو فريق وعمليات وأدوات مجتمعة لمراقبة نظام المعلومات بشكل مستمر، واكتشاف الحوادث الأمنية والاستجابة لها. وفي البنك، يشمل نطاقه بالأولوية النظام المصرفي الأساسي، والنقد الإلكتروني، والقنوات الرقمية، والبريد الإلكتروني، وActive Directory، ومحطات العمل، والروابط مع الوكالات والشركاء.
ثمة ثلاثة نماذج تنظيمية ممكنة:
| النموذج | المبدأ | المزايا | نقاط الانتباه |
|---|---|---|---|
| مركز داخلي | يتولى البنك توظيف فريقه وتجهيز مركزه وتشغيله | تحكم كامل، والبيانات تبقى داخلياً | تكلفة مرتفعة، وصعوبة التوظيف وضمان العمل على مدار الساعة |
| مركز خارجي (managed SOC) | يتولى مزود متخصص المراقبة | تشغيل سريع، وخبرة مشتركة | معرفة أقل بالنشاط المصرفي، والاعتماد على المزود |
| مركز هجين | الأدوات والبيانات داخل البنك، والتشغيل مشترك مع شريك | توازن بين التكلفة والتحكم، ونقل الكفاءات | حوكمة واضحة بين الطرفين أمر لا غنى عنه |
بالنسبة لمعظم البنوك التشادية، يقدّم النموذج الهجين أفضل حل وسط: إذ يحتفظ البنك بالسيطرة على بياناته وقراراته، مع الاعتماد على شريك للمراقبة خارج ساعات العمل وللخبرة المتقدمة.
بناء مركز العمليات الأمنية في سبع خطوات
- الانطلاق من المخاطر. يبدأ كل شيء بتحليل المخاطر: ما هي الأصول الحرجة (النظام المصرفي الأساسي، النقد الإلكتروني، SWIFT، الخدمات المصرفية عبر الهاتف)؟ وما السيناريوهات الأكثر إثارة للقلق؟ تحدد هذه الخريطة نطاق المركز وأولوياته وميزانيته.
- إرساء الحوكمة. يحتاج المركز إلى راعٍ في الإدارة العامة، وتبعية واضحة (غالباً لمسؤول أمن نظم المعلومات)، وقواعد تصعيد محددة مع إدارة نظم المعلومات والامتثال والشؤون القانونية والاتصال. من يقرر عزل خادم يوم أحد في الثالثة فجراً؟ يجب أن تكون الإجابة مكتوبة قبل وقوع الحادث.
- جمع المصادر الصحيحة. قبل شراء أي أداة، يجب معرفة السجلات التي ينبغي جمعها: الجدران النارية، وActive Directory، والخوادم الحرجة، وتطبيقات الأعمال، وEDR، وVPN، والبريد الإلكتروني. فمصادر قليلة مستغلة جيداً أفضل من كمّ هائل من البيانات غير المستخدمة.
- نشر الأساس التقني. يعتمد مركز العمليات الأمنية الحديث على بضع لبنات متكاملة:
- نظام SIEM يجمع الأحداث ويربط بينها؛
- حل EDR / XDR لاكتشاف التهديدات واحتوائها على محطات العمل والخوادم؛
- كشف شبكي (NDR) على التدفقات الحساسة؛
- منصة SOAR لأتمتة الاستجابات المتكررة؛
- خدمة استخبارات حول التهديدات ومراقبة سطح الهجوم الخارجي (النطاقات الاحتيالية، وتسرب بيانات الدخول، والحسابات المزيفة على شبكات التواصل الاجتماعي).
- كتابة حالات الاستخدام المصرفية. تكمن قيمة المركز المصرفي في قواعد الكشف لديه: تسجيلات دخول غير طبيعية إلى الحسابات ذات الصلاحيات، وإنشاء مستفيدين بشكل مريب، والوصول إلى النظام المصرفي الأساسي خارج ساعات العمل، وأحجام غير معتادة في النقد الإلكتروني، وتعطيل مضاد الفيروسات على جهاز في إحدى الوكالات. تُبنى حالات الاستخدام هذه مع فرق الأعمال، لا مع الفرق التقنية وحدها.
- توثيق العمليات وأدلة الاستجابة. لكل نوع من الحوادث (التصيد، برامج الفدية، احتيال البطاقات، الحساب المخترق) إجراء استجابة: التصنيف، والاحتواء، والاستئصال، والعودة إلى الوضع الطبيعي، واستخلاص الدروس. وتُختبر أدلة الاستجابة بانتظام من خلال التمارين.
- تدريب الفرق والتوسع التدريجي. محللو المستويات الأول والثاني والثالث، ومهندسو SIEM، ومسؤول المركز: هذه الكفاءات تُبنى على المدى الطويل. ويمكن أن يبدأ التشغيل خلال ساعات العمل وعلى نطاق محدود، قبل توسيع التغطية والانتقال إلى العمل على مدار الساعة.
واقع الميدان في تشاد
لا يمكن نسخ نموذج أوروبي لمركز العمليات الأمنية كما هو في انجامينا. يجب إدماج خمسة قيود منذ مرحلة التصميم:
- ندرة الكفاءات. المحللون ذوو الخبرة في الأمن السيبراني قليلون في السوق المحلية. لذا يجب التخطيط للتدريب والشهادات والحفاظ على المواهب، والاعتماد على بيئات تدريب واقعية (الميادين السيبرانية).
- الاتصال والطاقة. تفرض الروابط مع وكالات المحافظات وانقطاعات الكهرباء بنية صامدة: روابط احتياطية، وتغذية كهربائية مؤمّنة، وجمع محلي قادر على تخزين السجلات عند الانقطاع.
- سيادة البيانات. تحتوي سجلات البنك على بيانات حساسة وشخصية. ويجب أن تُحدَّد أماكن استضافتها ومدة الاحتفاظ بها ونقلها المحتمل خارج البلاد وفقاً للإطار الوطني ومتطلبات الجهة الرقابية.
- التحكم في التكاليف. تُحتسب تراخيص بعض الأدوات حسب حجم البيانات. ويجنّب التحجيم الواقعي والاختيار المناسب للتقنيات والتوسع التدريجي المفاجآت غير السارة في الميزانية.
- القرب. عند وقوع حادث كبير، كثيراً ما يصنع الفارقَ فريقٌ قادر على التدخل فعلياً في الموقع خلال اليوم نفسه.
قياس فعالية مركز العمليات الأمنية
يُدار المركز من خلال مؤشرات تتابعها لجنة الإدارة:
| المؤشر | ما يقيسه |
|---|---|
| MTTD (متوسط زمن الاكتشاف) | متوسط المدة بين بداية الهجوم واكتشافه |
| MTTR (متوسط زمن الاستجابة) | متوسط المدة بين الاكتشاف واحتواء الحادث |
| تغطية الأصول الحرجة | نسبة الأنظمة الحساسة التي تصل سجلاتها إلى المركز |
| معدل الإنذارات الكاذبة | جودة قواعد الكشف والعبء غير الضروري على المحللين |
| تغطية MITRE ATT&CK | نسبة تقنيات الهجوم المعروفة التي يستطيع اكتشافها |
| التمارين المنجزة | عدد محاكاة الأزمات واختبارات أدلة الاستجابة المنفذة خلال السنة |
تتيح هذه المؤشرات إبراز قيمة المركز أمام الإدارة العامة والجهة الرقابية، وتوجيه استثمارات السنة التالية.
نهج GSS: مرافقة شاملة من البداية إلى النهاية
ترافق Global Synergies Solutions المؤسسات المالية في كل مرحلة من مشروع مركز العمليات الأمنية، من تحليل المخاطر حتى التشغيل:
- التدقيق والتأطير: تقييم مستوى النضج، ورسم خريطة المخاطر، وتحديد النموذج المستهدف (داخلي أو خارجي أو هجين) وخريطة الطريق.
- التكامل التكنولوجي: نشر لبنات الأمان وضبطها مع منظومة شركائنا، ومنهم Fortinet لأمن الشبكات وSIEM وEDR، وCTM360 لمراقبة سطح الهجوم الخارجي ومكافحة الاحتيال الرقمي، وCyberSpector.
- تصميم حالات الاستخدام وأدلة الاستجابة بما يتلاءم مع العمليات المصرفية والنقدية في منطقة CEMAC.
- تدريب الفرق وتمرينها، لا سيما عبر محاكاة هجمات واقعية مع شريكنا Cyber Ranges.
- المرافقة في التشغيل ضمن نموذج هجين، مع نقل تدريجي للكفاءات إلى فرق البنك.
نقطة قوتنا: معرفة دقيقة بالقطاع المالي وبمنظومة النقد الإلكتروني في وسط أفريقيا، مقرونة بقرب فريق مقيم في انجامينا.
في الختام
إن بناء مركز عمليات أمنية مصرفي في تشاد مشروع تحوّل بقدر ما هو مشروع تكنولوجي. فالبنوك التي تنجح تنطلق من مخاطرها الفعلية، وتتقدم على مراحل، وتستثمر في فرقها، وتختار شركاء قادرين على مرافقتها على المدى الطويل.
هل تفكر مؤسستكم في إنشاء مركز للعمليات الأمنية؟ يقترح عليكم خبراء GSS تشخيصاً لمستوى النضج لنحدد معاً خريطة الطريق الأنسب. تواصلوا معنا.