Analyses
Comment construire un SOC bancaire au Tchad
Un SOC bancaire ne s’achète pas clé en main : il se construit par étapes, autour des risques propres à chaque banque. Voici la démarche que GSS recommande aux établissements financiers tchadiens.
Cyril KOSSADI KLAMADJI, Responsable IT & Solution Builder, GSS Publié le 7 min de lecture
Les banques tchadiennes vivent une accélération numérique sans précédent : banque en ligne, applications mobiles, cartes interopérables, paiements instantanés, connexion au mobile money. Chaque nouveau canal ouvre aussi une nouvelle porte aux attaquants.
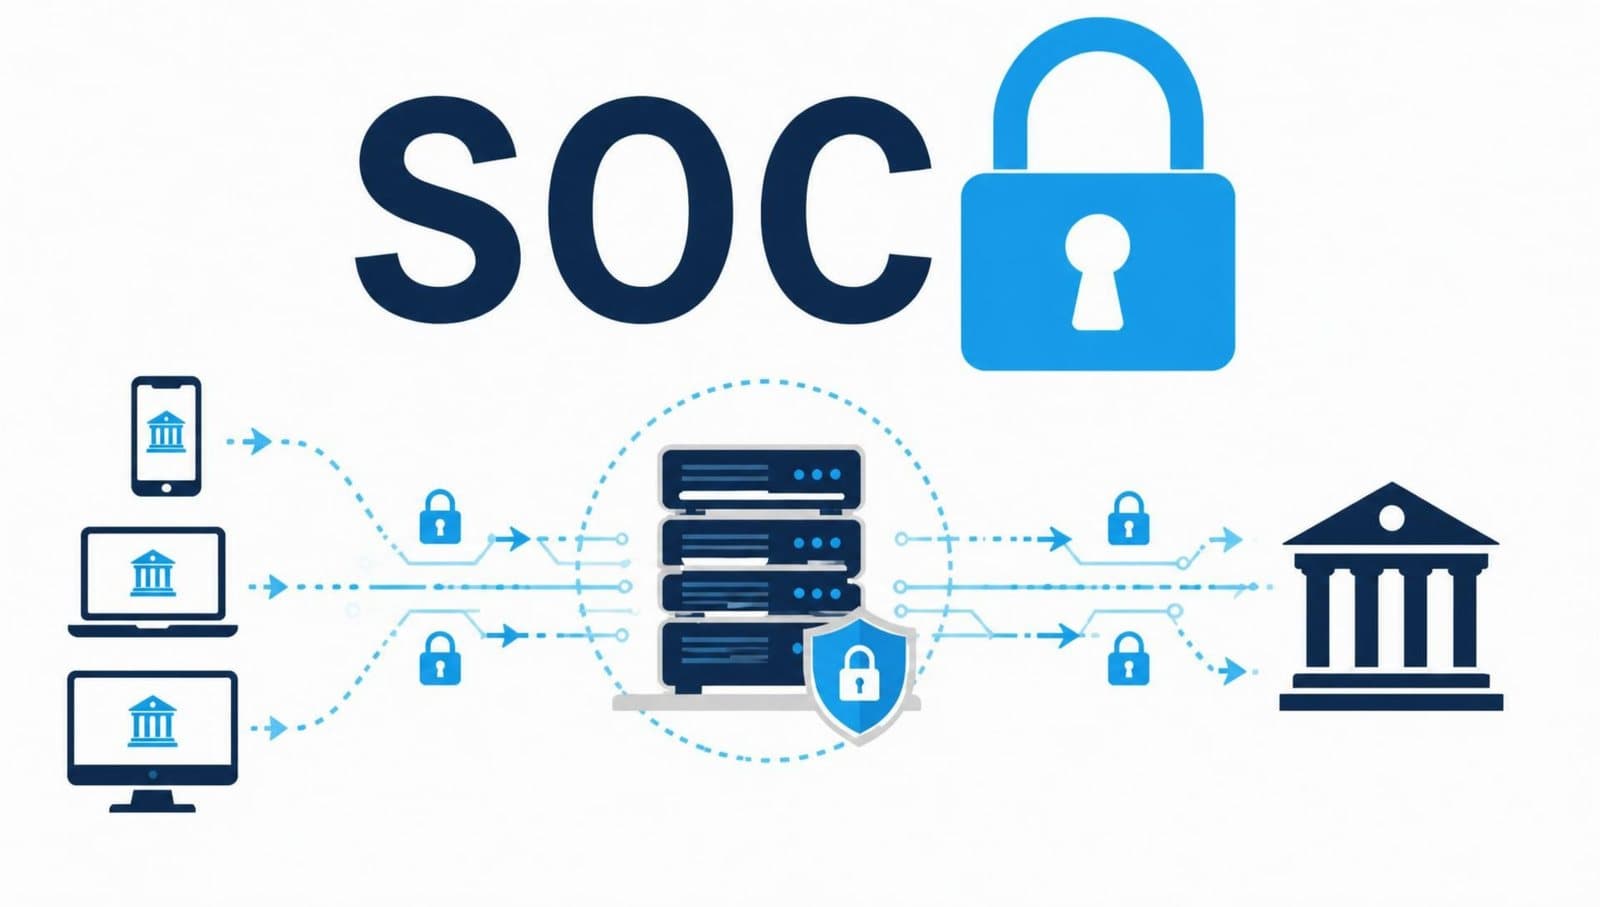
Face à cette réalité, les pare-feux et antivirus ne suffisent plus. Une banque doit pouvoir voir ce qui se passe sur son système d’information, détecter une attaque en cours et réagir en quelques minutes, de jour comme de nuit. C’est précisément le rôle d’un Security Operations Center (SOC).
Un contexte qui rend le SOC indispensable
Le secteur bancaire est la cible privilégiée des cybercriminels, en Afrique centrale comme ailleurs. Les scénarios les plus fréquents sont connus :
- Fraude monétique et transactionnelle : compromission de cartes, détournement de flux de paiement, abus des interfaces avec les opérateurs de mobile money.
- Hameçonnage et usurpation d’identité visant les clients comme les collaborateurs, souvent première étape d’une intrusion plus large.
- Rançongiciels capables de paralyser le core banking et les agences pendant plusieurs jours.
- Menaces internes : comptes à privilèges mal contrôlés, prestataires disposant d’accès distants.
- Attaques sur les systèmes de paiement interbancaires, dont l’impact dépasse une seule banque.
Le cadre réglementaire pousse dans le même sens. Au niveau régional, la BEAC et la COBAC attendent des établissements une maîtrise de leurs risques opérationnels et informatiques, et l’interopérabilité monétique CEMAC impose à chaque participant un niveau de sécurité à la hauteur de l’écosystème. Au niveau national, le dispositif tchadien de cybersécurité et de protection des données personnelles, porté notamment par l’ANSICE, place la détection et la gestion des incidents au cœur des obligations des opérateurs sensibles.
Autrement dit, la question n’est plus de savoir s’il faut un SOC, mais comment le bâtir de façon réaliste et durable.
Qu’est-ce qu’un SOC bancaire ?
Un SOC est une équipe, des processus et des outils réunis pour surveiller en continu le système d’information, détecter les incidents de sécurité et y répondre. Dans une banque, son périmètre couvre en priorité le core banking, la monétique, les canaux digitaux, la messagerie, l’Active Directory, les postes de travail et les liaisons avec les agences et les partenaires.
Trois modèles d’organisation sont possibles :
| Modèle | Principe | Atouts | Points d’attention |
|---|---|---|---|
| SOC interne | La banque recrute, équipe et opère son propre centre | Maîtrise totale, données conservées en interne | Coût élevé, difficulté à recruter et à assurer le 24/7 |
| SOC externalisé (managed SOC) | Un prestataire spécialisé assure la surveillance | Mise en service rapide, expertise mutualisée | Moindre connaissance du métier, dépendance au prestataire |
| SOC hybride | Outils et données dans la banque, exploitation partagée avec un partenaire | Équilibre coût / maîtrise, transfert de compétences | Gouvernance claire indispensable entre les deux parties |
Pour la plupart des banques tchadiennes, le modèle hybride offre le meilleur compromis : la banque garde la main sur ses données et ses décisions, tout en s’appuyant sur un partenaire pour la surveillance en dehors des heures ouvrées et l’expertise de pointe.
Construire son SOC en sept étapes
- Cadrer à partir des risques. Tout commence par une analyse de risques : quels actifs sont critiques (core banking, monétique, SWIFT, mobile banking) ? Quels scénarios redoute-t-on le plus ? Cette cartographie fixe le périmètre, les priorités et le budget du SOC.
- Poser la gouvernance. Le SOC doit avoir un sponsor à la direction générale, un rattachement clair (souvent au RSSI) et des règles d’escalade définies avec la DSI, la conformité, le juridique et la communication. Qui décide d’isoler un serveur un dimanche à 3 h du matin ? La réponse doit être écrite avant l’incident.
- Collecter les bonnes sources. Avant d’acheter un outil, il faut savoir quels journaux remonter : pare-feux, Active Directory, serveurs critiques, applications métier, EDR, VPN, messagerie. Mieux vaut peu de sources bien exploitées qu’une masse de données inutilisées.
- Déployer le socle technique. Un SOC moderne repose sur quelques briques complémentaires :
- un SIEM qui centralise et corrèle les événements ;
- un EDR / XDR pour détecter et contenir les menaces sur les postes et serveurs ;
- une détection réseau (NDR) sur les flux sensibles ;
- un SOAR pour automatiser les réponses répétitives ;
- un service de threat intelligence et de surveillance de la surface d’attaque externe (domaines frauduleux, fuites d’identifiants, faux comptes sur les réseaux sociaux).
- Écrire les cas d’usage métier. La valeur d’un SOC bancaire tient à ses règles de détection : connexions anormales aux comptes à privilèges, création suspecte de bénéficiaires, accès hors horaires au core banking, volumes inhabituels sur la monétique, désactivation d’un antivirus sur un poste d’agence. Ces cas d’usage se construisent avec les métiers, pas seulement avec la technique.
- Formaliser les processus et les playbooks. Chaque type d’incident (hameçonnage, rançongiciel, fraude carte, compte compromis) dispose d’une procédure de réponse : qualification, confinement, éradication, retour à la normale, retour d’expérience. Les playbooks sont testés régulièrement par des exercices.
- Former les équipes et monter en puissance progressivement. Analystes de niveau 1, 2 et 3, ingénieurs SIEM, responsable du SOC : les profils se forment dans la durée. Le démarrage peut se faire en heures ouvrées sur un périmètre restreint, avant d’étendre la couverture et de passer en 24/7.
Les réalités du terrain tchadien
Copier un modèle de SOC européen ne fonctionne pas tel quel à N’Djamena. Cinq contraintes doivent être intégrées dès la conception :
- La rareté des compétences. Les analystes cybersécurité expérimentés sont peu nombreux sur le marché local. Il faut prévoir la formation, la certification et la fidélisation des talents, et s’appuyer sur des environnements d’entraînement réalistes (cyber ranges).
- La connectivité et l’énergie. Les liaisons avec les agences de province et les coupures d’électricité imposent une architecture résiliente : redondance des liens, alimentation secourue, collecte locale capable de stocker les journaux en cas de rupture.
- La souveraineté des données. Les journaux d’une banque contiennent des données sensibles et personnelles. Leur hébergement, leur durée de conservation et leur éventuel transfert hors du pays doivent être décidés en conformité avec le cadre national et les exigences du régulateur.
- La maîtrise des coûts. Les licences de certains outils sont facturées au volume de données. Un dimensionnement réaliste, un choix de technologies adapté et une montée en charge progressive évitent les mauvaises surprises budgétaires.
- La proximité. En cas d’incident majeur, une équipe capable d’intervenir physiquement sur site, dans la journée, fait souvent la différence.
Mesurer l’efficacité du SOC
Un SOC se pilote par des indicateurs suivis en comité de direction :
| Indicateur | Ce qu’il mesure |
|---|---|
| MTTD (Mean Time To Detect) | Le délai moyen entre le début d’une attaque et sa détection |
| MTTR (Mean Time To Respond) | Le délai moyen entre la détection et le confinement de l’incident |
| Couverture des actifs critiques | La part des systèmes sensibles dont les journaux remontent au SOC |
| Taux de faux positifs | La qualité des règles de détection et la charge inutile des analystes |
| Couverture MITRE ATT&CK | La part des techniques d’attaque connues qu’il sait détecter |
| Exercices réalisés | Le nombre de simulations de crise et de tests de playbooks menés dans l’année |
Ces indicateurs permettent de montrer la valeur du SOC à la direction générale et au régulateur, et d’orienter les investissements de l’année suivante.
L’approche GSS : un accompagnement de bout en bout
Global Synergies Solutions accompagne les établissements financiers à chaque étape de leur projet de SOC, de l’analyse de risques jusqu’à l’exploitation :
- Audit et cadrage : évaluation de la maturité, cartographie des risques, définition du modèle cible (interne, externalisé ou hybride) et de la feuille de route.
- Intégration technologique : déploiement et paramétrage des briques de sécurité avec notre écosystème de partenaires, dont Fortinet pour la sécurité réseau, le SIEM et l’EDR, CTM360 pour la surveillance de la surface d’attaque externe et la lutte contre la fraude numérique, et CyberSpector.
- Conception des cas d’usage et des playbooks, adaptés aux processus bancaires et monétiques de la région CEMAC.
- Formation et entraînement des équipes, notamment par la simulation d’attaques réalistes avec notre partenaire Cyber Ranges.
- Accompagnement à l’exploitation dans un modèle hybride, avec transfert progressif des compétences vers les équipes de la banque.
Notre force : une connaissance fine du secteur financier et de l’écosystème monétique d’Afrique centrale, alliée à la proximité d’une équipe basée à N’Djamena.
En conclusion
Construire un SOC bancaire au Tchad est un projet de transformation autant que de technologie. Les banques qui réussissent partent de leurs risques réels, avancent par paliers, investissent dans leurs équipes et choisissent des partenaires capables de les accompagner dans la durée.
Votre établissement réfléchit à son centre de sécurité opérationnelle ? Les experts de GSS vous proposent un diagnostic de maturité pour définir ensemble la feuille de route la plus adaptée. Contactez-nous.